Puoi mandare email promozionali senza consenso solo ai clienti, e a precise condizioni: l'email l'hai ottenuta con una vendita, scrivi di prodotti o servizi tuoi analoghi a quelli acquistati e il cliente è stato informato e lasciato libero di opporsi, al momento della raccolta e in ogni email. È il cosiddetto soft spam; per tutti gli altri serve il consenso.
Questo articolo spiega le regole generali e non sostituisce una consulenza legale sul tuo caso.
Le regole vengono dall'art. 130 del Codice privacy, che recepisce la direttiva europea ePrivacy, e dalle linee guida del Garante e del Comitato europeo per la protezione dei dati (EDPB). Qui le traduciamo in scelte pratiche: chi puoi contattare, come costruire il modulo di iscrizione, quali filtri mettere nei flussi e cosa registrare. Con un caso reale di un negozio di calzature che seguiamo.
Posso inviare email promozionali ai clienti che non si sono iscritti alla newsletter?
Per le email promozionali la regola generale è il consenso preventivo. L'art. 13 della direttiva 2002/58/CE e l'art. 130 del Codice privacy prevedono un'unica eccezione, pensata per chi ha già comprato. Tutto il resto passa dal consenso.
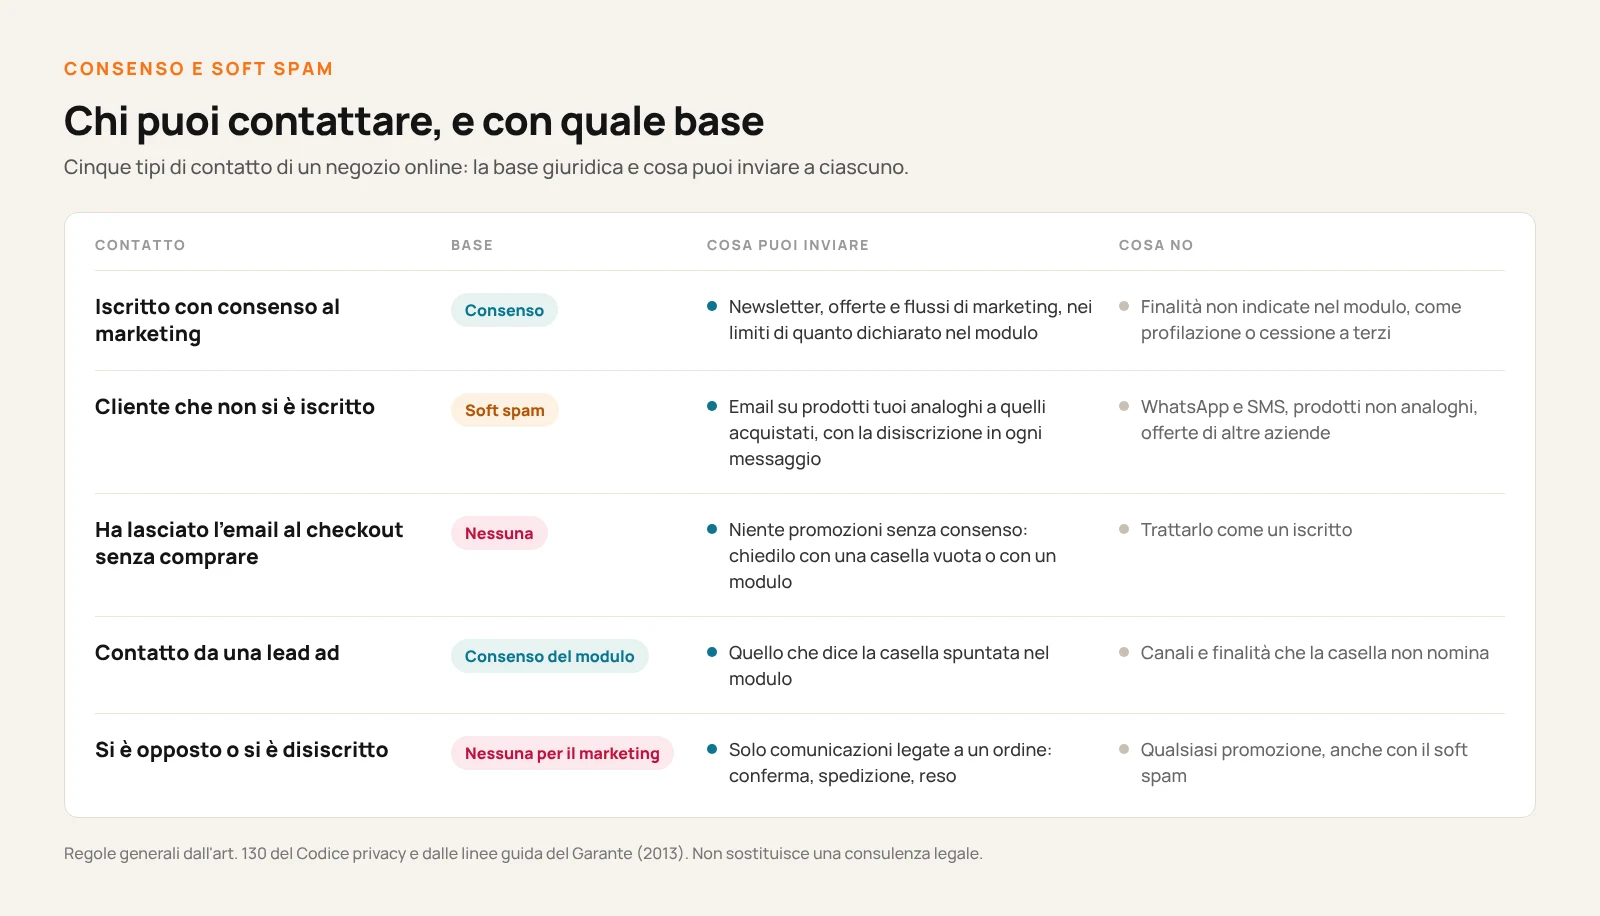
| Chi è il contatto | Base per scrivergli | Cosa puoi inviare |
|---|---|---|
| Iscritto con consenso al marketing | Consenso | Newsletter, offerte, flussi di marketing, nei limiti di quanto dichiarato nel modulo |
| Cliente che non si è iscritto | Soft spam, se ci sono tutte le condizioni | Email su prodotti tuoi analoghi a quelli acquistati, con la disiscrizione in ogni messaggio |
| Ha lasciato l'email al checkout senza comprare | Nessuna, senza consenso | Niente promozioni: chiedi il consenso |
| Contatto da una lead ad su Meta | Il consenso del modulo | Quello che dice la casella spuntata, niente di più |
| Si è opposto o si è disiscritto | Nessuna per il marketing | Solo comunicazioni legate a un ordine: conferma, spedizione, reso |
Il caso del checkout abbandonato è quello che crea più dubbi. L'abbiamo trattato per il recupero carrello nell'articolo su email di carrello abbandonato: transazionali o marketing. Qui conta una cosa: senza vendita il soft spam non si applica, e la scelta prudente è non trattare quel contatto come un iscritto. La Corte di giustizia UE (causa C-654/23, 13 novembre 2025) ha letto in modo ampio il "contesto della vendita", ma non si è pronunciata sui checkout abbandonati: per questi la scelta prudente resta il consenso.

Prova gratuitamente AchillesAI: ottimizza il copy delle tue email in modo continuativo e automatico.
Provalo gratuitamenteLe tre condizioni del soft spam
L'art. 130, comma 4, del Codice privacy permette di non chiedere il consenso per le email di vendita diretta di propri prodotti o servizi se ci sono tutte e tre queste condizioni.
- L'email è stata ottenuta nel contesto della vendita di un prodotto o servizio. Serve una vendita: nella lettura prudente, un carrello lasciato a metà o un preventivo non bastano.
- Si tratta di servizi analoghi a quelli venduti. Il Codice parla di "servizi analoghi a quelli oggetto della vendita"; la direttiva, all'art. 13, par. 2, di "analoghi prodotti o servizi". Devono essere tuoi: chi ha comprato una teiera può ricevere l'email sulle nuove miscele di tè, le offerte di un'altra azienda no.
- L'interessato è informato e libero di opporsi, al momento della raccolta e in ogni comunicazione. Al checkout l'informativa deve dirlo, e ogni email deve contenere un modo semplice e gratuito per smettere di riceverle. Se il cliente rifiuta all'inizio o in seguito, il soft spam finisce.
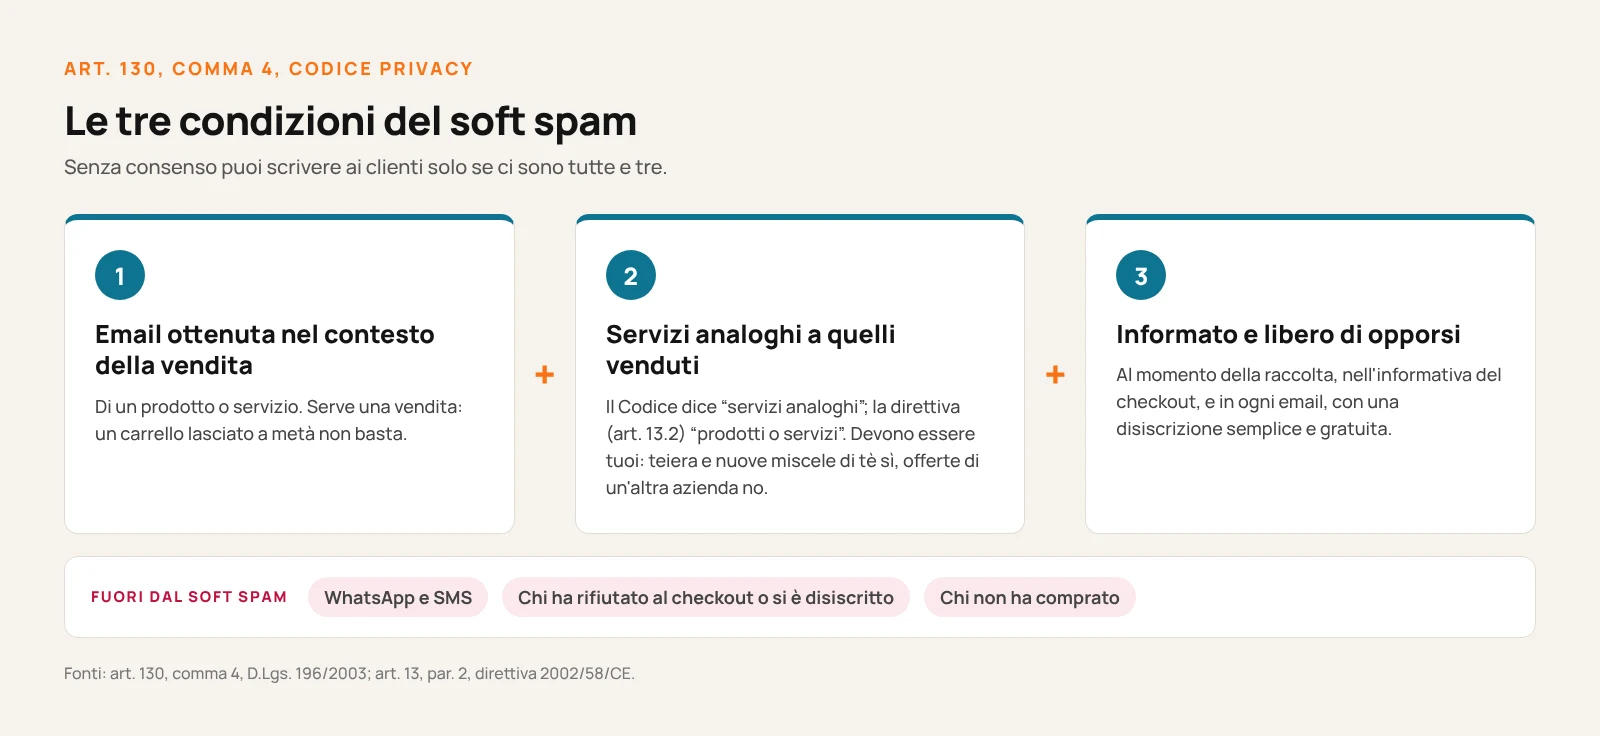
Due limiti da tenere a mente. Il soft spam vale solo per la posta elettronica: per WhatsApp e SMS serve sempre un consenso, come spieghiamo nella guida alle regole del WhatsApp marketing. E non basta che la persona sia cliente: se l'informativa al checkout non prevedeva le email promozionali, la terza condizione manca.
Consenso al marketing e consenso ai contenuti: due finalità
Il consenso deve essere specifico. Il Garante, nelle linee guida del 2013, chiede un consenso distinto per ogni finalità: marketing, profilazione, comunicazione dei dati a terzi. Per le varie attività di marketing (pubblicità, vendita diretta, ricerche di mercato) ritiene invece che di norma basti un unico consenso. L'EDPB va nella stessa direzione: più finalità, una scelta separata per ciascuna.
Per una newsletter questo significa chiedersi cosa contiene davvero.
- Ogni email parla di prodotti o offerte, anche quella con una guida o un racconto. La finalità è una sola, il marketing, e basta un consenso.
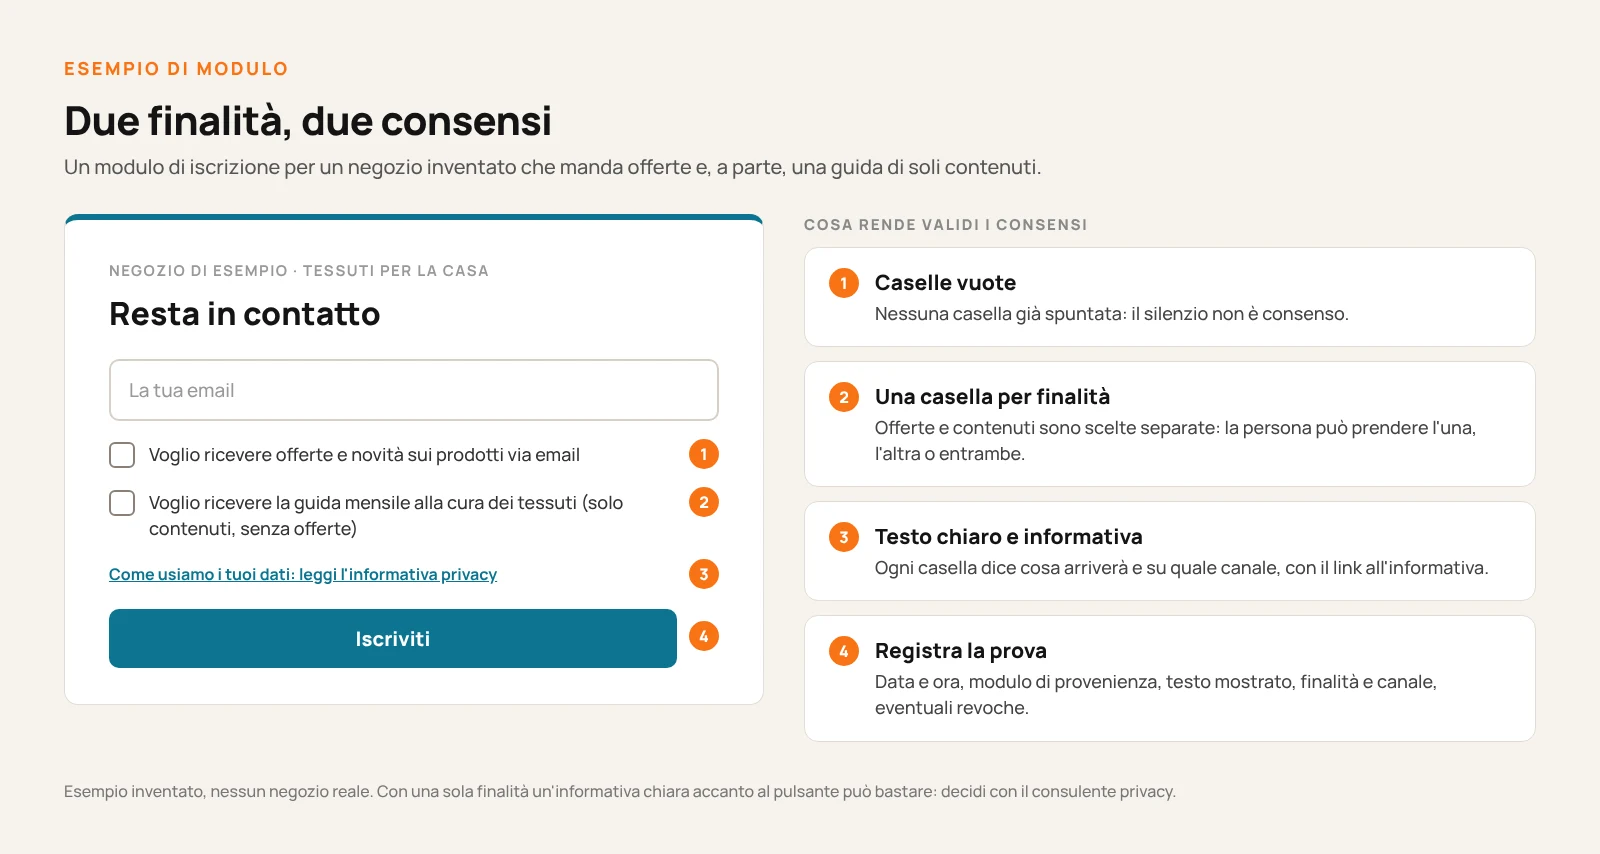
- Una newsletter di soli contenuti, senza prodotti, e accanto email promozionali. Sono due finalità: la persona deve poter scegliere l'una, l'altra o entrambe.
- Usi i dati per profilare o li condividi con altri. Serve un consenso a parte, mai incluso in quello alla newsletter.
Casella da spuntare o frase sotto il pulsante?
Qui conviene essere prudenti, perché la risposta dipende dal modulo. I punti fermi sono questi:
- Mai caselle già spuntate. Lo dicono sia il Garante sia l'EDPB: il silenzio o l'inattività non sono consenso.
- Il consenso non può essere una condizione. Se per comprare o per registrarti devi accettare il marketing, il consenso non è libero.
- Non si dà il consenso con lo stesso clic con cui si conclude un acquisto. L'EDPB lo esclude: al checkout il pulsante "Paga" non può valere anche come iscrizione. Lì serve una casella separata e facoltativa.
- Più finalità, più caselle. Quando chiedi due consensi diversi, ognuno ha la sua casella, vuota, e il modulo funziona anche se non ne spunti nessuna.
Resta il caso del modulo con una sola finalità, come un pop-up che serve solo a iscriversi alle offerte. Il GDPR chiede una dichiarazione o un'azione positiva chiara, e l'EDPB lascia libertà nel disegnare il meccanismo purché non ci siano ambiguità. Un'informativa chiara accanto al pulsante, che dica cosa riceverai, può bastare. Se il modulo raccoglie anche altro, o se hai dubbi, la casella separata è la scelta più sicura. Su questo punto la decisione va presa con il consulente privacy del negozio.
Il caso: come un pop-up reale separa email e WhatsApp
Il negozio di calzature che seguiamo vende scarpe da donna fatte a mano, di fascia alta, su Shopify con Klaviyo. Il suo pop-up di iscrizione, raccontato nell'articolo sul pop-up per la newsletter, tiene separati i due canali.
- Email. Nome ed email in un passaggio dedicato all'iscrizione, con una riga sul consenso sotto il pulsante.
- WhatsApp. Un passaggio successivo e facoltativo, con un testo di consenso completo: messaggi informativi e di marketing, compresi i promemoria del carrello; il consenso non è una condizione d'acquisto; si annulla rispondendo STOP. Chi non vuole lasciare il numero salta il passaggio e resta iscritto via email.
Separare i consensi non ha svuotato il canale. Negli ultimi 30 giorni (dal 10 settembre al 10 ottobre 2026) il 63% di chi ha lasciato l'email ha lasciato anche il numero WhatsApp.
C'è anche un dato che insegna qualcosa. Da novembre 2025 al 10 ottobre 2026 la lista WhatsApp ha registrato 5.910 ingressi, ma i nuovi consensi ai messaggi SMS/WhatsApp registrati sono 4.541, circa 3 su 4. Il motivo non è ricavabile dai dati del sistema. La lezione però è chiara: essere in una lista non equivale ad avere un consenso registrato.
Esclusioni nei flussi: chi entra e chi no
Le regole servono a poco se i flussi automatici scrivono a tutti. In ogni flusso di marketing la condizione d'ingresso deve guardare il consenso del canale, non l'appartenenza a una lista.
| Flusso | Chi può entrare |
|---|---|
| Benvenuto, newsletter, campagne | Solo chi ha il consenso al marketing via email |
| Recupero carrello e checkout abbandonato | Solo chi ha il consenso email; i clienti anche con il soft spam, per prodotti analoghi |
| Post acquisto: conferma, spedizione, reso | Tutti i clienti: sono comunicazioni legate all'ordine |
| Post acquisto: proposte di altri prodotti | Chi ha il consenso, e i clienti con soft spam solo per prodotti analoghi |
| Promemoria e offerte su WhatsApp | Solo chi ha il consenso WhatsApp |
Nel negozio di calzature, al 10 ottobre 2026, l'account conta 35.390 profili e 26.963 possono ricevere email di marketing, il 76%. La differenza comprende chi si è disiscritto (7.314 profili), gli indirizzi che rimbalzano (767) e chi non ha un consenso registrato. I gruppi si sovrappongono, quindi non vanno sommati. Sono persone che il negozio conosce, ma a cui le campagne non devono arrivare.
Registrare il consenso: data, ora, testo, fonte
Il consenso va dimostrato. Le linee guida EDPB chiedono di poter mostrare come e quando è stato dato e quali informazioni aveva la persona in quel momento. Per ogni contatto conviene salvare:
- data e ora del consenso;
- la fonte: il modulo, la pagina, la lead ad o la casella del checkout;
- il testo esatto mostrato accanto al pulsante o alla casella, con la versione dell'informativa;
- la finalità e il canale: email, WhatsApp, SMS;
- le revoche, con la loro data.
Se cambi il testo del modulo, conserva anche la versione precedente: un consenso raccolto un anno fa va letto con le parole di un anno fa.
Gli errori più frequenti
- Pensare che basti essere clienti. Senza informativa al checkout e prodotti analoghi il soft spam non regge.
- Trattare il checkout abbandonato come un'iscrizione. Senza vendita e senza consenso, niente promozioni.
- Usare la lista come prova del consenso. Le liste contengono anche chi si è disiscritto o è entrato da un import.
- Una sola casella per tutto. Marketing, profilazione e cessione a terzi chiedono scelte separate.
- Consenso obbligatorio per comprare o registrarsi. Il consenso al marketing deve restare facoltativo.
- Il consenso email non copre WhatsApp. Ogni canale va nominato nel consenso.